GRAYLOG · CENTRALIZED LOG OPERATIONS
Graylog ログ管理・セキュリティ分析導入支援
サーバー、ネットワーク、セキュリティ機器、アプリケーションのログを集中管理し、障害調査とインシデント対応を迅速化します。
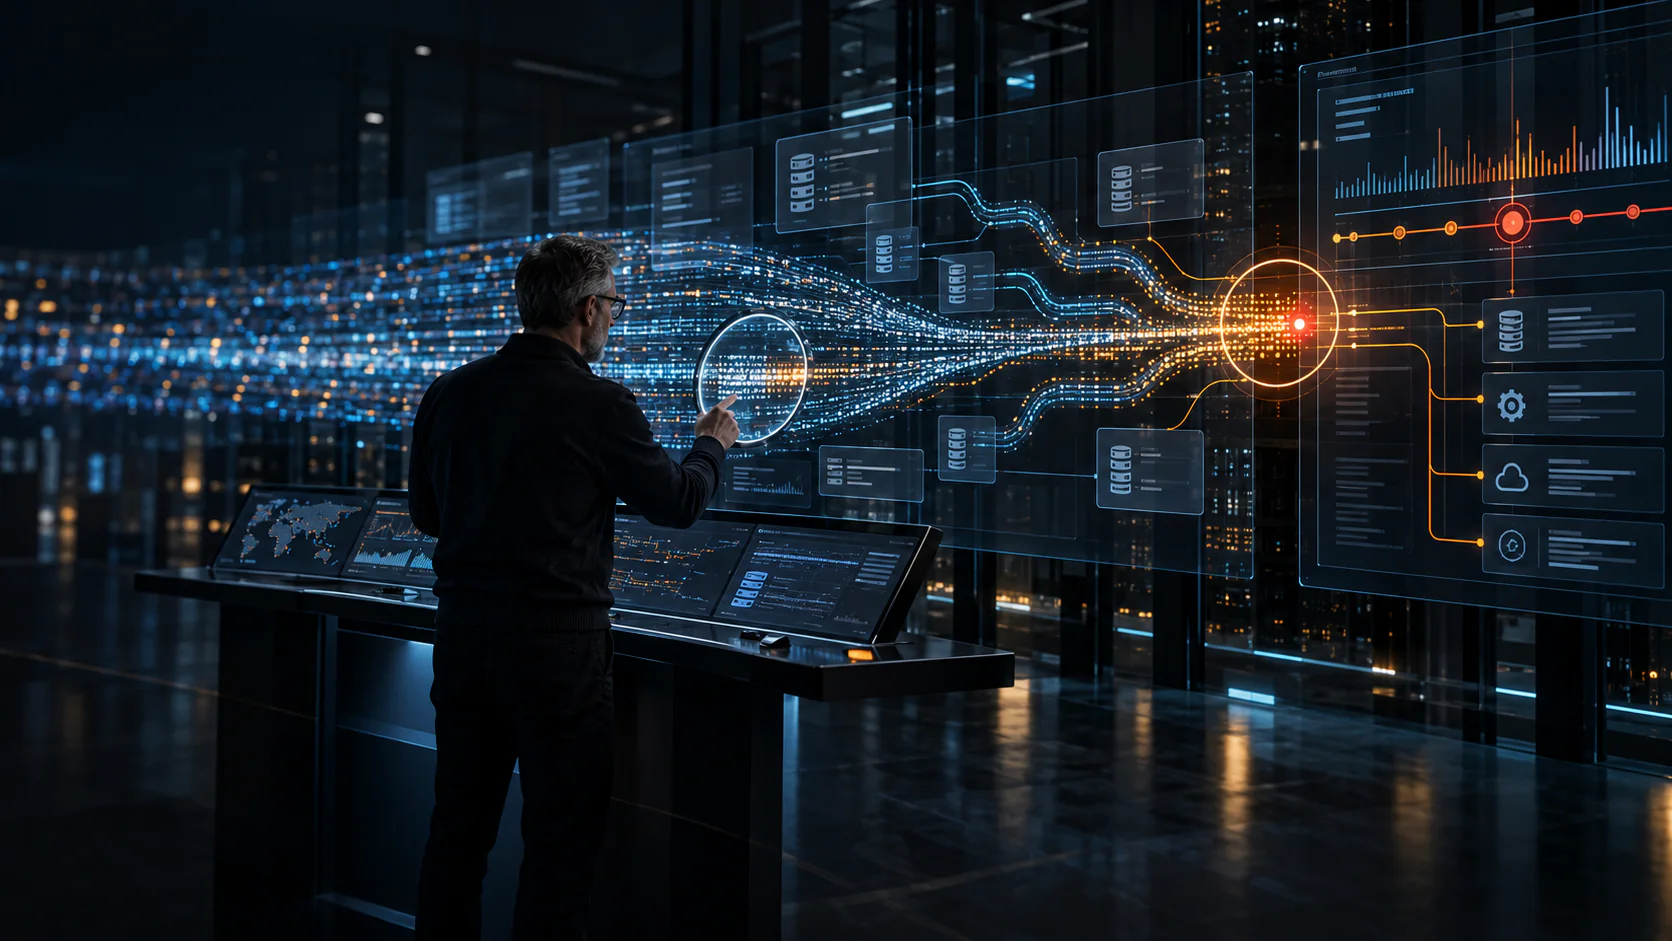
ログ基盤の価値は、目的のない大量保存ではなく、継続可能な収集と実行可能なアラートにあります。収集対象、解析、保存期間、権限、調査フローを利用目的に沿って設計します。
BUSINESS SCENARIOS
導入効果が見込める活用シーン
ログソース整理
Linux、Windows、ネットワーク、セキュリティ、仮想化、DB、アプリのログを整理します。
収集・解析
Syslog、エージェント、API、キューを設定し、項目抽出、正規化、時刻統一を行います。
検索・ダッシュボード
障害、セキュリティ、監査に必要な検索、ビュー、トレンドを設計します。
アラート・通知
しきい値、相関、抑制、エスカレーション、メール・チケット通知を整備します。
容量・保存期間
ログ量、インデックス、検索、コンプライアンス要件から容量とライフサイクルを設計します。
セキュリティ・運用
HTTPS、役割権限、バックアップ、監視、インデックス保守、更新を整備します。
DELIVERY PATH
評価から安定運用まで
-
現状評価
業務目標、利用者、データ、連携先、可用性、セキュリティ要件を整理します。
-
設計
構成、容量、導入方式、権限、バックアップ、監視、復旧目標を定義します。
-
導入・検証
構築、設定、移行、連携、テストを実施し、実際の利用シーンで確認します。
-
引き渡し・運用
文書、トレーニング、点検、アップグレード、障害対応、継続改善を支援します。
DELIVERABLES
主な成果物
ソフトウェアのインストールだけでなく、セキュリティ、バックアップ、監視、文書化、継続運用まで一体で整備します。
- ログソース・優先順位一覧
- Graylog構成・サイジング
- 収集・解析・項目標準
- 検索・ダッシュボード・アラート
- 権限・保存・監査設定
- バックアップ・監視・運用手順書
FAQ
よくあるご質問
Graylogは完全なSIEMの代替ですか?
検知、相関、コンプライアンス、対応要件によります。ログ管理を過大評価せず、必要な範囲を明確にします。
すべてのログを収集すべきですか?
いいえ。価値の高いシステムと明確なシーンから始め、コストとノイズを抑えます。
既存のチケット・通知基盤と連携できますか?
メール、Webhook、API、中間サービスで連携できます。
OPEN SOURCE ECOSYSTEM
関連するオープンソース導入支援
Odoo 導入・業務アプリケーション実装支援
業務プロセス整理、モジュール選定、構築、移行、連携、継続運用を通じて、Odooを持続的に活用できる業務基盤にします。
Zabbix 企業監視基盤の導入・運用支援
ネットワーク、サーバー、仮想化、データベース、重要アプリを統合監視し、検知から通知、対応、振り返りまでを仕組み化します。
Nextcloud プライベートクラウド導入支援
企業が管理できる環境にファイル同期・共有・共同作業基盤を構築し、データ所有、使いやすさ、安全性、運用を両立します。
osTicket オープンソースチケットシステム導入支援
メール、Web、社内依頼を、担当、追跡、エスカレーション、分析が可能なチケット運用へ変え、対応品質と透明性を高めます。
現状と目的の整理から始めます
利用者数、データ量、既存システム、コンプライアンス要件、運用体制を確認し、実行可能な導入・移行計画をご提案します。