企业备份与容灾检查清单:Veeam 环境常见风险
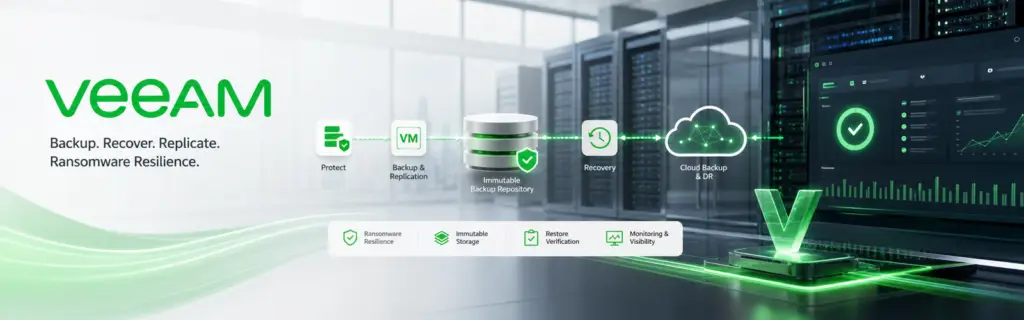
备份任务显示成功,并不等于发生误删除、勒索软件、硬件故障或机房中断时一定能够恢复。企业需要同时检查备份覆盖范围、副本隔离、保留周期、恢复测试和责任分工。以下清单适用于使用 Veeam 或类似平台的虚拟化、物理服务器和关键业务环境。
确认所有关键工作负载都已纳入备份
先从业务系统清单出发,而不是只看备份软件中的任务。核对虚拟机、物理服务器、数据库、文件共享、Microsoft 365、关键终端和网络设备配置,确认新系统上线或迁移后不会遗漏。对于数据库和目录服务,还需要考虑应用一致性与恢复顺序。
检查是否满足 3-2-1-1-0 思路
- 至少保留 3 份数据副本。
- 使用 2 种不同介质或存储类型。
- 至少 1 份副本位于异地。
- 至少 1 份副本不可变或离线。
- 通过验证和恢复测试确保 0 个未处理错误。
不可变存储、隔离账号和异地副本对于抵御勒索软件尤其重要。备份存储不应与生产环境共用相同的高权限账号。
保留周期要符合业务和合规要求
每日、每周、每月和年度副本承担不同用途。只保留很短的滚动周期,可能在发现问题时旧数据已经被覆盖。应结合财务、合同、审计和业务历史需求,定义短期快速恢复与长期归档策略。
定期执行真实恢复测试
恢复测试应覆盖单文件、整台虚拟机、数据库和完整业务流程。测试结果需要记录恢复时间、依赖关系、权限问题和实际 RPO/RTO。仅验证备份文件可读还不够,业务团队应确认恢复后的应用和数据能够正常使用。
告警必须有人接收并闭环
检查失败、容量不足、代理离线、仓库不可用和副本过期等告警是否发送到明确责任人,并有升级机制。长期忽略重复告警会让“失败”逐渐变成正常状态。建议在月度运维报告中展示成功率、失败原因和未解决风险。
保护备份平台本身
限制 Veeam 控制台和备份服务器的访问,使用独立管理账号、多因素认证、补丁管理和网络分区。配置文件、许可证信息、加密密码和恢复密钥也应纳入安全保管。变更备份策略前应评估对现有恢复点的影响。
季度检查清单
- 关键系统清单与备份任务是否一致。
- 最近 30 天是否存在未处理失败或告警。
- 不可变或离线副本是否可用。
- 异地副本是否按计划完成。
- 容量增长是否会影响保留周期。
- 最近一次文件、虚拟机和应用恢复测试何时完成。
- 备份管理员权限和服务账号是否仍然合理。
- 恢复流程、联系人和优先级是否更新。
需要评估现有环境时,可查看Veeam 备份与容灾解决方案,或联系兰忆网络安排备份健康检查。